2026年10月21日、世界中のWebサイトで使われるプログラミング言語「PHP」の重大な脆弱性(セキュリティ上の弱点)に対応した修正版が公開されました。
この問題は、RAPT理論+αでも取り上げられています。
OpenAIの発表によると、セキュリティ企業CalifがAIを使って重大な欠陥を特定しました。
米サイバーセキュリティ企業のWizもAIを活用し、遠隔からプログラムを実行できることを実証しています。
PHPの開発を支援するPHP Foundationの報告によると、欠陥の兆候は2024年に把握されていましたが、当時は具体的な攻撃経路が見つかっていませんでした。
AIによって攻撃者の探索能力まで高まったら、私たちが使うソフトウェアはどうなるのでしょうか。
実は、防御する側でもAIの活用や、企業・研究者の協力が進んでいます。
攻撃側と防御側では、成功条件が違う
サイバー攻撃では、攻撃者は多数の候補から一つの有効な突破口を見つければ、侵入できる可能性があります。
一方、防御側は多数の攻撃経路を管理し、侵入されても被害を広げない対策まで必要になります。
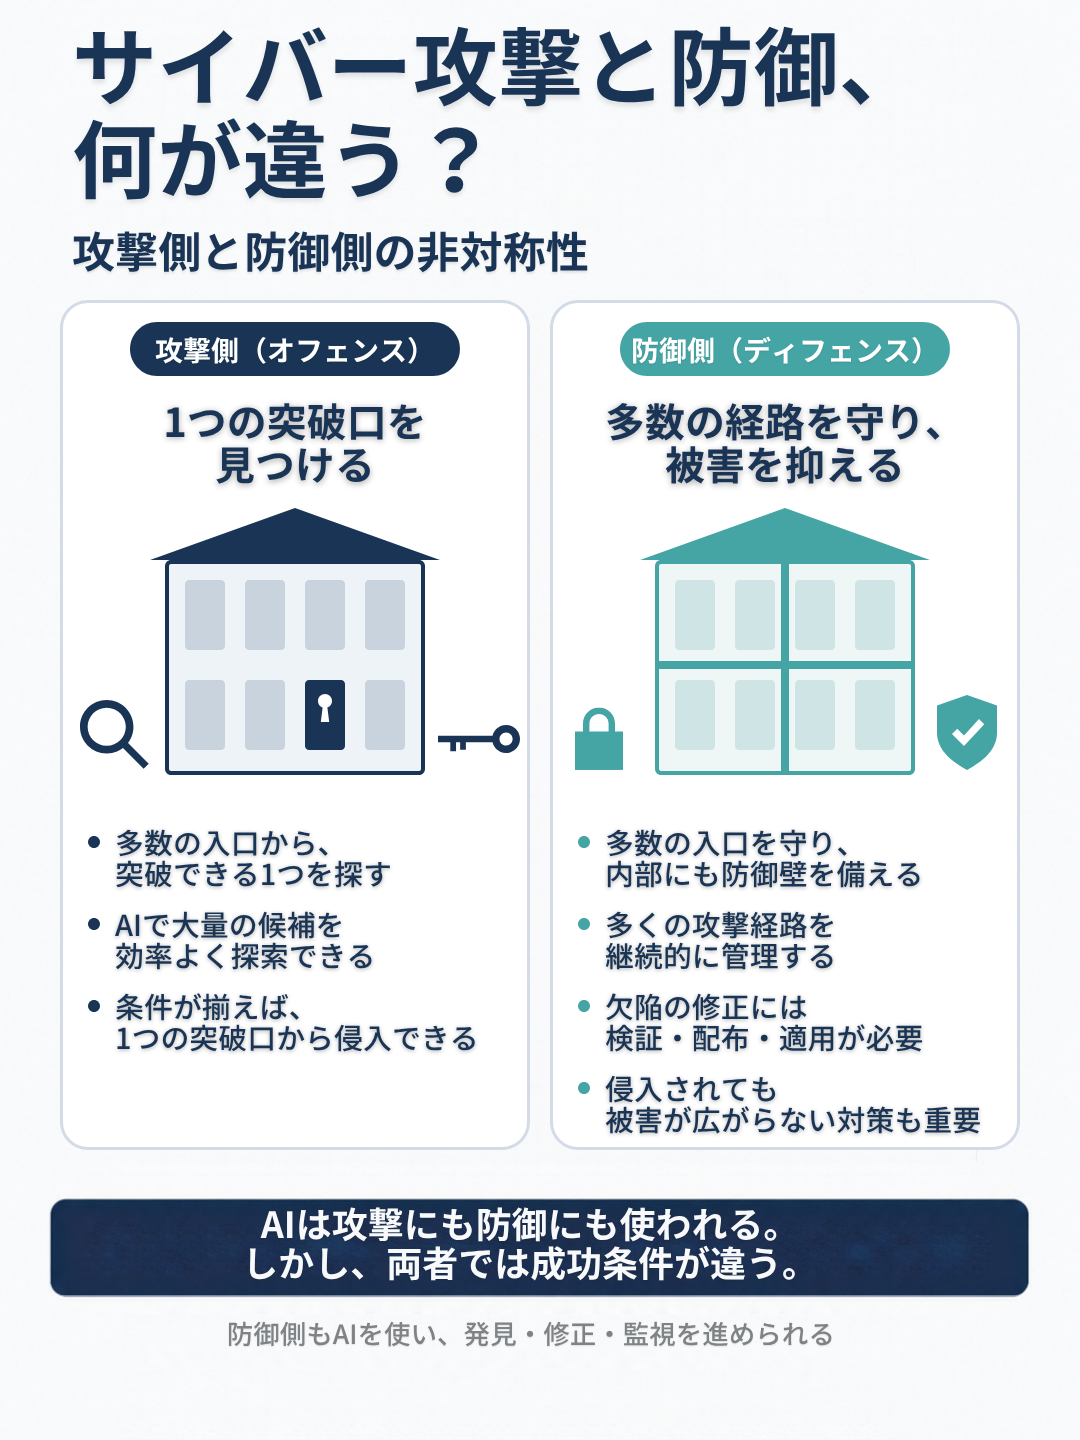
この差はAI登場以前からありますが、AIで攻撃側の探索が速まれば、防御側にもより速い対応が求められます。
欠陥を見つけても、すぐに直せるわけではない
脆弱性の報告を受け付けるサービスを運営するHackerOneが2026年10月7日に公表した調査には、次のような数字があります。
同社のサービスでは、欠陥と確認されたものの、まだ修正されていない問題の件数が、過去2年間で131%増加しました。
一方、1件の問題を解決するまでの平均期間は、135日から62日へと54%短縮しています。
つまり、解決までの平均期間は短くなっているのに、未修正の問題は増えているのです。
これはHackerOneのサービス内の数字で、業界全体の傾向やAIの影響を直接示すものではありません。
発見された欠陥への対応には、検証・修正から修正版の配布・適用までが必要です。
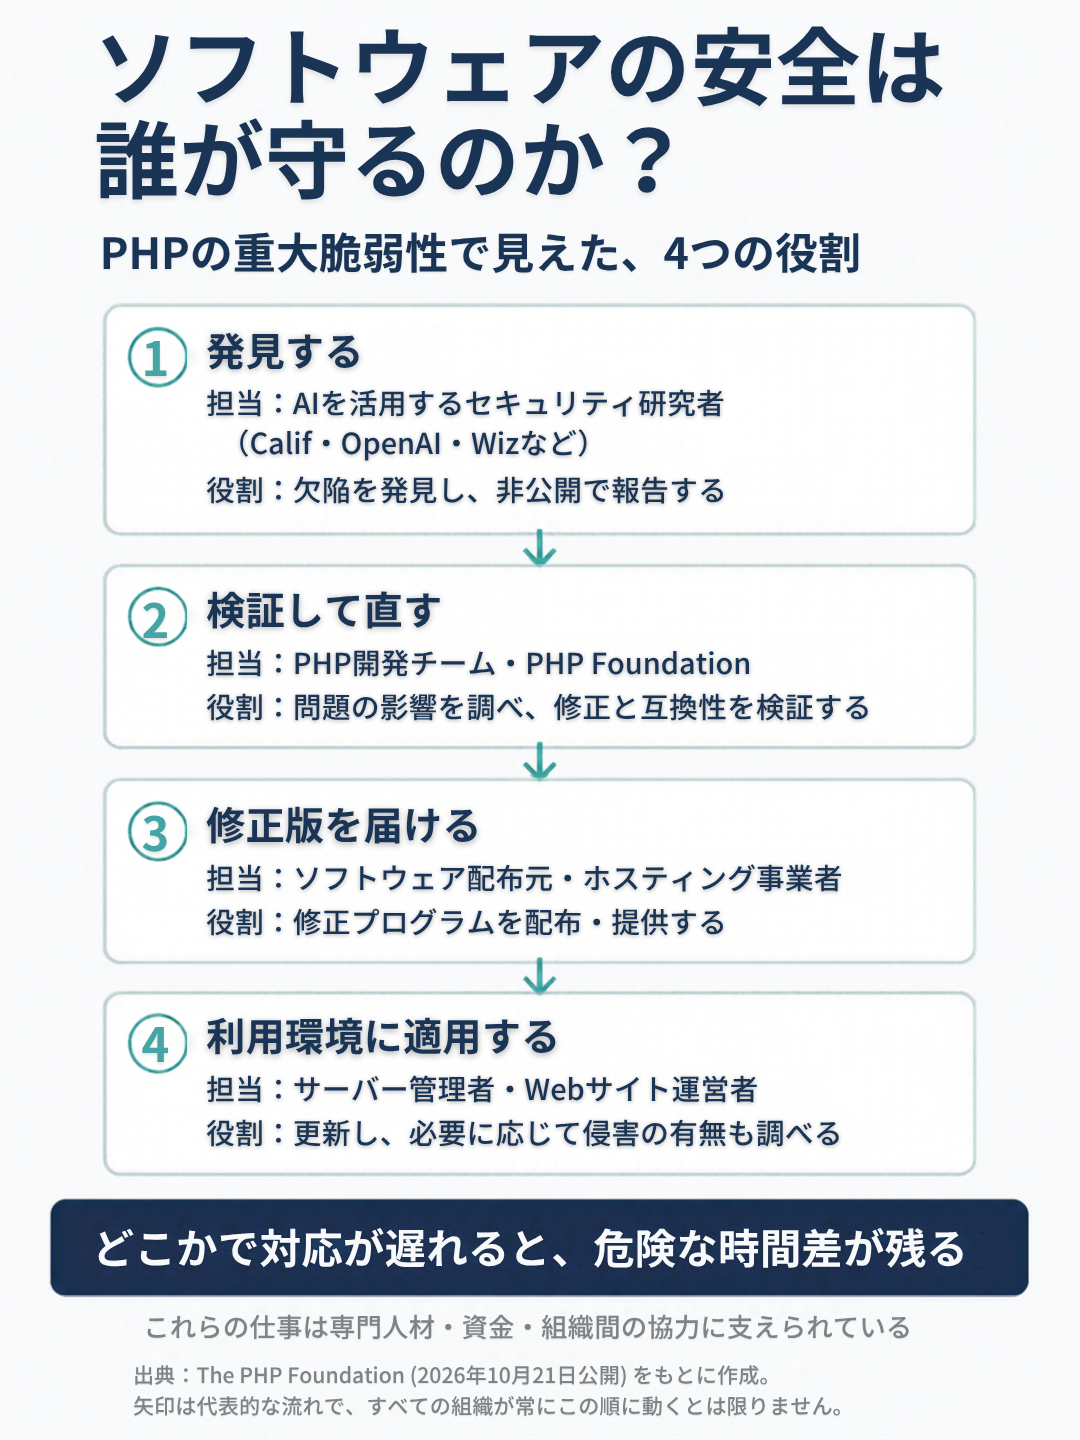
今回のPHPの脆弱性でも、修正によって既存のプログラムに影響が出る可能性があり、開発チームは対応に苦慮していました。
PHP Foundationは、意思決定の難しさと専門人材の不足により修正が停滞したことを認めています。
業界では、どのような対策が進んでいるのか
こうした問題に対して、企業や研究者、業界団体は複数の方向から対策を進めています。
まず、AIを使って重大な欠陥を早期に見つける取り組みです。
2026年4月、AI企業Anthropicは「Project Glasswing」を発表しました。
Google、Microsoft、Apple、AWSなども参加し、高度なAIを使って、OSやブラウザなど重要なソフトウェアの脆弱性を調査し、修正につなげようとする共同プロジェクトです。
参加企業だけでなく、重要なソフトウェアを維持する40以上の組織にもAIへのアクセスを提供しています。
次に、ソフトウェアを維持する開発者への資金支援です。
同年3月、Anthropic、OpenAI、Google、Microsoft、AWSなどは、ソースコードが公開され、利用や改変ができるオープンソースソフトウェアの安全性を高めるため、総額1,250万ドルの資金拠出を発表しました。
資金は、Linux Foundation傘下のセキュリティ支援団体OpenSSFなどを通じて、セキュリティ対策や開発・保守体制の強化に使われます。
さらに、AIが見つけた欠陥を検証し、安全に修正するための指針も示されています。
10月20日には、OpenSSFが、AIを利用した脆弱性の発見・修正に関する実務ガイドを公開しました。
そこでは、AIによる発見と検証を分けること、AIが作成した修正を無条件に信用せず、自動テストと人間によるレビューを行うことなどを推奨しています。
そして、修正版が行き渡るまでの間、攻撃を遮断する対策もあります。
Cloudflareは今回、PHP修正版の公開約9時間前に、WAF(Webサイトへの不正な通信を遮断する仕組み)の防御ルールを適用したと報告しています。
日本でも以前から、IPAが脆弱性の届出を受け付け、JPCERT/CCが開発者との調整を担う仕組みがあります。
防御の取り組みは進むが、課題も残る
PHP Foundationは、AIを使った欠陥の検証や報告の整理を進め、セキュリティ体制や意思決定手順も見直しています。
一方、欠陥が発見されてから、修正版が各環境に適用されるまでには時間差が残ります。
今後は、AIによる発見件数だけでなく、重大な欠陥をどれだけ速く修正・適用できるかが重要になります。
コメントを残す